ISO/IEC 27001
Correspondance avec les contrôles ISO/IEC 27001
La plateforme n’est pas certifiée ISO/IEC 27001. Elle peut en revanche aider votre système de management de la sécurité de l’information sur plusieurs contrôles de l’annexe A.
Sommaire
Un point de départ clair
La certification ISO/IEC 27001 s’applique à une organisation et à son système de management de la sécurité de l’information (SMSI), pas à un logiciel. RackIntelligence n’est pas certifié ISO/IEC 27001 et ne prétend pas l’être.
Ce que nous pouvons faire, c’est vous montrer comment la plateforme s’insère dans votre SMSI : quels contrôles de l’annexe A (version 2022) elle aide à mettre en œuvre, et ce qui reste à votre charge. Le tableau ci-dessous sert de base de discussion avec votre RSSI ou votre auditeur.
Tableau de correspondance
| Contrôle | Ce que la plateforme apporte | Ce qui reste chez vous |
|---|---|---|
| 5.9 Inventaire des informations et autres actifs associés | Relevé des équipements par photo, comparé U par U à NetBox ; audit du parc par état. | Politique d’inventaire, propriétaires des actifs, fréquence des relevés. |
| 5.15 Contrôle d’accès, 5.18 Droits d’accès | Comptes créés par un administrateur, rôles distincts. | Règles d’attribution, revue périodique des comptes et des rôles. |
| 8.2 Droits d’accès privilégiés | Rôle administrateur séparé ; validation à deux niveaux optionnelle avant écriture. | Liste des administrateurs, séparation des tâches. |
| 8.5 Authentification sécurisée | Tentatives de connexion limitées, sessions limitées. | Politique de mots de passe, intégration à votre annuaire si besoin, à préciser dans le cadre du projet. |
| 8.15 Journalisation | Journal des actions : analyses, validations, écritures dans NetBox, avec auteur et date. | Conservation, centralisation et revue des journaux. |
| 8.8 Gestion des vulnérabilités techniques | Versions signées, vérifiées à l’installation ; canal de signalement. | Application des mises à jour, surveillance de l’hôte et des conteneurs. |
| 8.19 Installation de logiciels sur les systèmes en exploitation | Livraison compilée en conteneurs ; signature vérifiée à l’installation et à chaque démarrage lancé par le script d’installation. | Procédure de changement, validation avant mise en production. |
| 8.13 Sauvegarde des informations | Données regroupées sur votre infrastructure, sur des emplacements identifiés. | Sauvegarde, tests de restauration, rétention des copies. |
| 5.23 Sécurité des services cloud | Installation sur vos serveurs ; aucun service en ligne requis pour analyser une photo. | Choix et maîtrise de l’hébergement. |
Cette correspondance est indicative. L’applicabilité de chaque contrôle se décide dans votre déclaration d’applicabilité.
L’inventaire, au cœur du contrôle 5.9
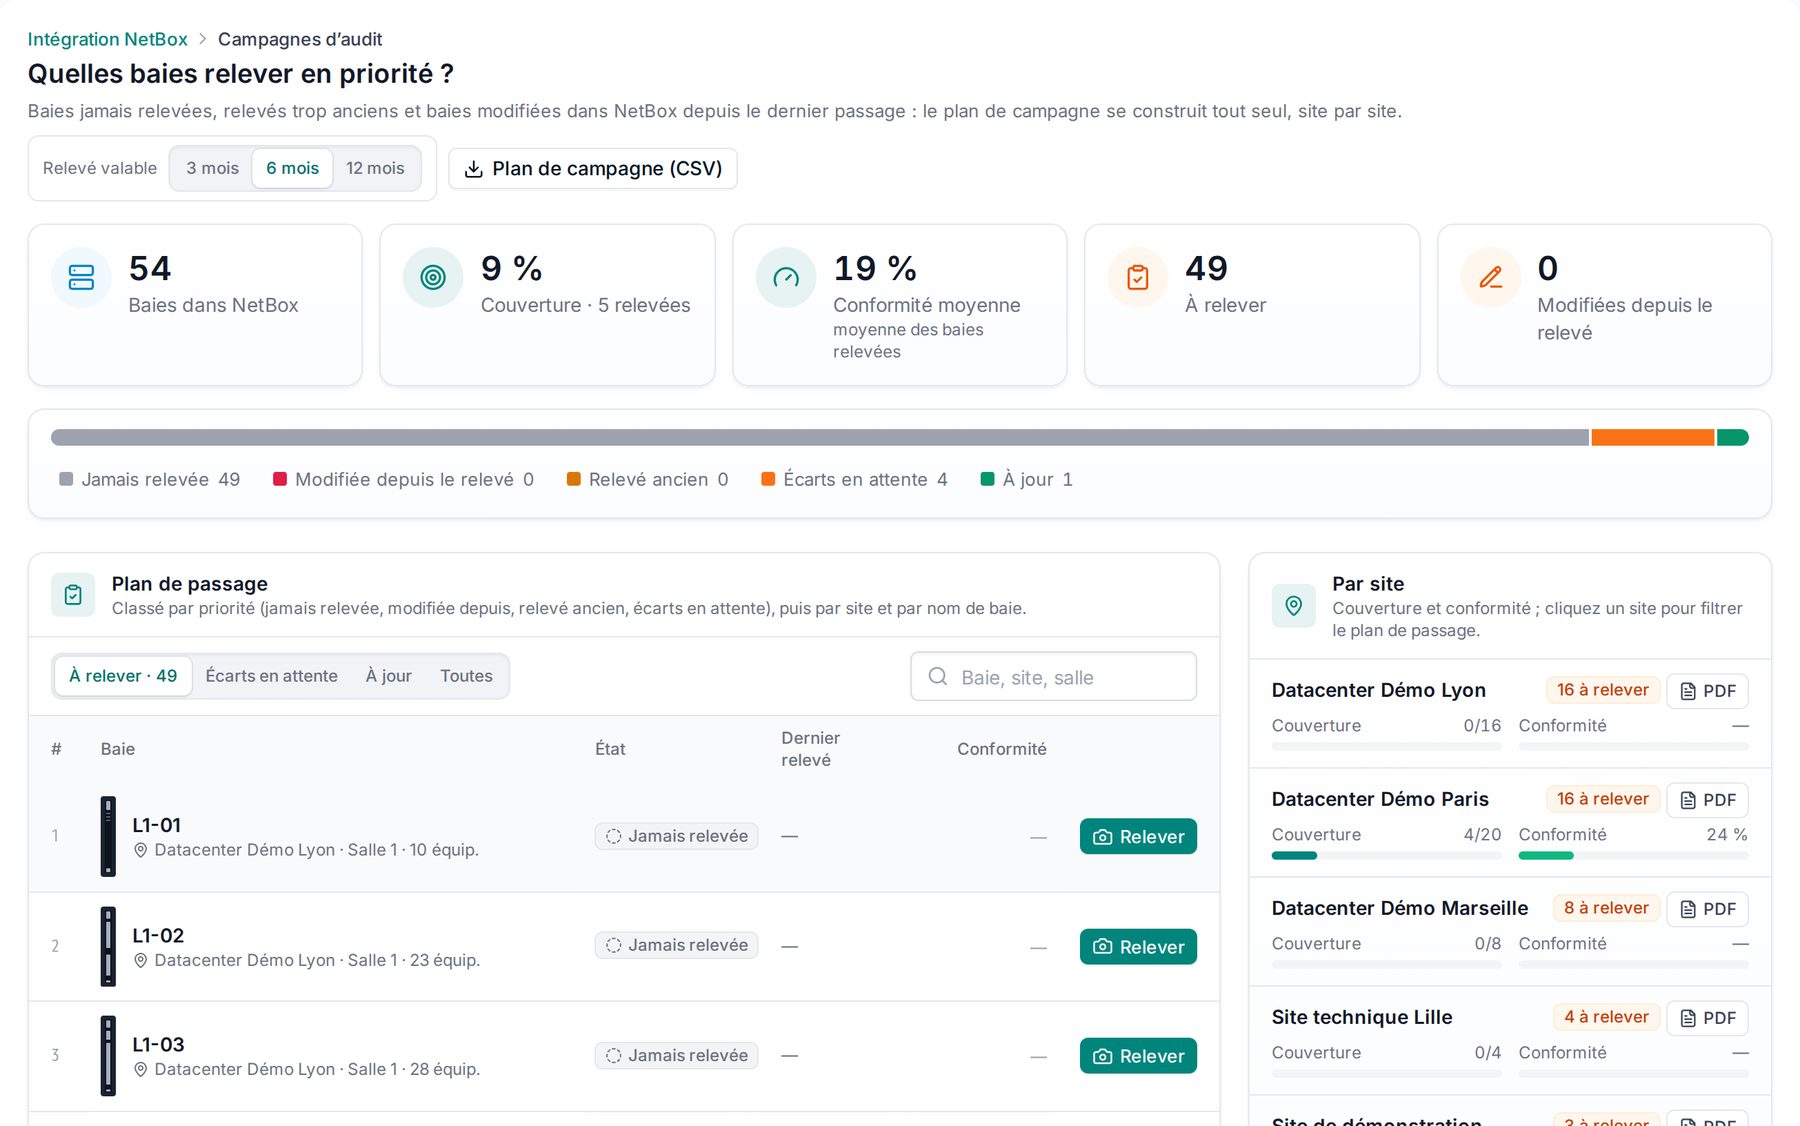
Le contrôle 5.9 demande de tenir un inventaire des actifs exact et à jour. C’est précisément le problème que la plateforme cherche à résoudre : un référentiel déclaré d’un côté, le terrain de l’autre, et des écarts qui s’accumulent entre les deux.
Avec le module NetBox, chaque relevé compare la photo à l’inventaire, U par U : conformes, différents dans NetBox, absents de NetBox, déclarés mais non vus. La page d’audit classe ensuite toutes les baies : jamais relevée, modifiée dans NetBox depuis le relevé, relevé ancien, écarts en attente, à jour. Vous disposez ainsi d’une preuve datée de la vérification de votre inventaire, baie par baie.
Ce que la plateforme ne couvre pas
Un outil ne remplace pas un SMSI. Plusieurs sujets restent entièrement de votre ressort :
- l’appréciation et le traitement des risques ;
- la sécurité physique des salles et des serveurs qui hébergent la plateforme ;
- la sécurité de l’hôte : système d’exploitation, réseau, supervision ;
- la sauvegarde et la continuité, avec vos propres outils ;
- la revue des accès et des journaux, à la fréquence que vous fixez.
Préparer un audit
Si la plateforme entre dans le périmètre de votre SMSI, quelques éléments facilitent le travail de l’auditeur :
Décrire l’installation
Serveurs, conteneurs, flux vers NetBox : le document d’architecture remis dans le cadre du projet sert de base.
Montrer les accès
Liste des comptes et des rôles, extraite par un administrateur.
Montrer les traces
Extraits du journal des actions et relevés datés, avec moteur et version.
Montrer l’inventaire
Exports CSV du plan de passage et de l’inventaire, rapport de site en PowerPoint.
Pour obtenir ce tableau adapté à votre déclaration d’applicabilité, contactez-nous.
Cette page décrit le produit. Elle ne constitue ni une attestation de conformité ni un avis d’auditeur.